Audit cybersécurité : le prix dépend du périmètre, du niveau de preuve et du pentest
Le prix d’un audit de cybersécurité ne dépend pas seulement du nombre de collaborateurs. Il reflète surtout l’étendue du système d’information à examiner, le niveau de preuve attendu et la profondeur des tests. Pour une PME, disposer d’une fourchette budgétaire lisible est utile. Savoir ce qui est inclus dans le devis l’est encore davantage.
Les repères de prix pour budgéter un audit cybersécurité
Un audit ciblé peut démarrer autour de 3 000 € à 5 000 €, tandis qu’un audit global associant volets technique, organisationnel et conformité peut atteindre plusieurs dizaines de milliers d’euros. Ces écarts sont normaux. Comparer deux montants sans examiner les livrables, les actifs couverts et les tests réalisés peut conduire à choisir une prestation insuffisante.
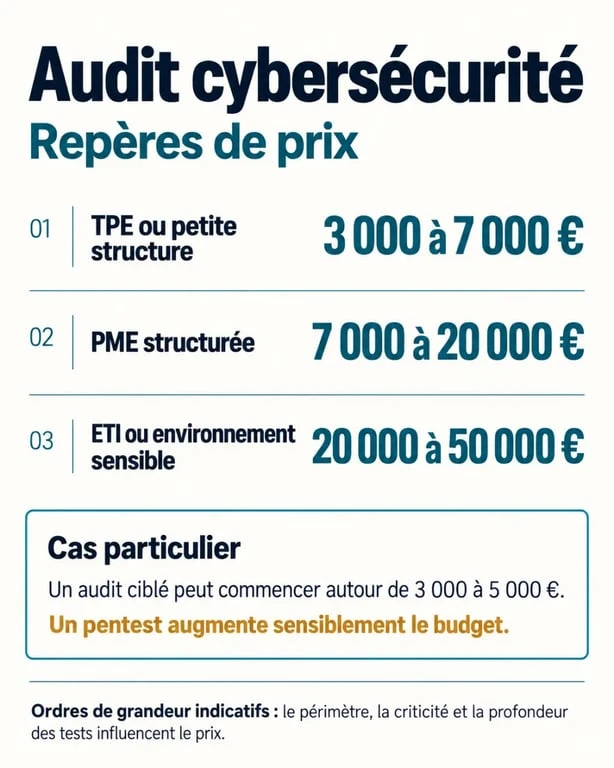
| Profil d’entreprise | Périmètre fréquemment étudié | Budget indicatif |
|---|---|---|
| TPE ou petite structure | Réseau, postes, messagerie, sauvegardes et principaux accès | 3 000 € à 7 000 € |
| PME structurée | Infrastructure, cloud, Active Directory, applications métier et pratiques internes | 7 000 € à 20 000 € |
| ETI ou environnement sensible | Multi-sites, hybridation cloud/on-premise, conformité et tests approfondis | 20 000 € à 50 000 € |
Ces montants sont des ordres de grandeur, pas un catalogue tarifaire. Une entreprise de 30 personnes qui utilise un outil métier critique, des accès distants et plusieurs environnements cloud peut nécessiter un audit plus exigeant qu’une structure de 80 personnes dotée d’un système d’information simple et homogène. La criticité des services compte donc autant que la taille du parc.
Le pentest, l’option qui change la nature du devis
Un test d’intrusion, ou pentest, ne se limite pas à un scanner de vulnérabilités. L’auditeur simule des scénarios d’attaque, tente d’exploiter certaines failles et mesure les possibilités de progression dans le système. Cette phase demande davantage de temps, de compétences et de coordination. Elle augmente donc sensiblement le budget.
Le pentest est particulièrement pertinent pour une application exposée sur Internet, un portail client, un environnement Active Directory ou une infrastructure qui manipule des données sensibles. Le devis doit préciser les actifs testés, les limites de l’intervention et la forme de la restitution. Un audit technique et un test d’intrusion ne produisent pas le même niveau de preuve.
Ce qui fait varier le prix au-delà du nombre de postes
Le nombre de postes reste un indicateur de charge, mais il ne suffit pas à définir un périmètre. Un devis fiable commence par une phase de cadrage : inventaire des actifs, identification des services critiques, prise en compte des contraintes opérationnelles et clarification des objectifs de l’entreprise.
- La complexité technique : coexistence de serveurs locaux, cloud, accès VPN, appareils mobiles, applications anciennes ou architecture multicloud.
- Le nombre de sites et d’interconnexions : agences, filiales, télétravail, prestataires connectés et liens avec des partenaires élargissent la surface d’attaque.
- La sensibilité des données : données personnelles, informations financières, secrets industriels ou données de santé imposent des contrôles plus poussés.
- Le niveau de maturité : une organisation sans documentation, sans inventaire fiable ni procédures de gestion des incidents exige davantage d’entretiens et d’investigations.
- Les exigences de conformité : RGPD, NIS2, ISO 27001 ou DORA peuvent nécessiter une analyse documentaire et une cartographie des risques spécifiques.
- L’urgence et les contraintes d’exploitation : un audit à réaliser rapidement ou hors heures ouvrées mobilise des ressources supplémentaires.
Le système d’information réunit souvent des outils SaaS achetés par les métiers, des équipements anciens, des droits d’accès accumulés et des habitudes de travail informelles. C’est dans ces zones de jonction que peuvent apparaître des risques coûteux : un compte dormant relié à une application cloud, une sauvegarde inaccessible lors d’un incident ou un prestataire qui conserve des privilèges excessifs.
Un audit pertinent doit donc suivre les flux et les identités, pas seulement dresser la liste des machines. Le temps consacré aux entretiens, à la vérification des accès et à l’examen des procédures peut peser sur le prix autant que le nombre de postes contrôlés.
Choisir le niveau d’audit qui répond à votre risque
Le bon niveau n’est pas le plus complet par principe. C’est celui qui permet de prendre des décisions de sécurité utiles. Il est préférable de distinguer les approches avant de demander un devis, car chaque mission répond à une question différente.
| Type de mission | Objectif | Quand le privilégier |
|---|---|---|
| Audit de vulnérabilités | Identifier les failles connues, correctifs manquants et services exposés | Premier état des lieux ou contrôle d’un périmètre défini |
| Audit de configuration | Vérifier les réglages des systèmes, du cloud, des sauvegardes et des accès | Après migration, évolution d’infrastructure ou doute sur l’administration |
| Audit organisationnel | Évaluer gouvernance, procédures, sensibilisation et gestion des incidents | Quand le facteur humain ou le pilotage est le principal point faible |
| Audit de conformité | Mesurer les écarts vis-à-vis d’un référentiel ou d’une obligation | Préparation RGPD, NIS2, ISO 27001 ou DORA |
| Audit global avec pentest | Croiser technique, organisation, conformité et scénarios d’attaque | SI critique, exposition élevée ou demande d’un assureur |
Audit léger, standard ou avancé : éviter le mauvais arbitrage
Un audit léger convient lorsque l’objectif est de faire émerger les risques évidents et d’établir des priorités immédiates. Un audit standard examine plus largement l’infrastructure, les identités, les sauvegardes et les pratiques. Un audit avancé ajoute généralement des investigations approfondies, un pentest ou un travail de conformité détaillé.
Réduire artificiellement le périmètre peut faire baisser le prix, mais aussi laisser hors champ le service réellement critique. À l’inverse, une mission très large n’est pas toujours nécessaire pour répondre à une question précise. Le niveau d’audit doit correspondre à la criticité du système, à sa maturité et à la décision attendue à l’issue de la mission.
Un devis cohérent décrit les livrables, pas uniquement les journées
Le TJM peut constituer une information utile : les repères observés se situent entre 700 € et 900 €. Toutefois, un montant journalier ne permet pas à lui seul d’évaluer la qualité d’une mission. Le décideur doit comprendre ce qui sera contrôlé, selon quelle méthode et sous quelle forme les résultats seront remis.
Un audit sérieux comprend habituellement un cadrage, la collecte d’informations, les analyses techniques ou documentaires prévues, une restitution et un plan d’action priorisé. Le rapport doit distinguer les risques critiques des améliorations secondaires, préciser les preuves observées, proposer des mesures correctives réalistes et identifier les responsables ou les prérequis nécessaires.
Le périmètre doit aussi mentionner les exclusions. Les applications, sites, environnements cloud, comptes ou équipements non analysés doivent être clairement indiqués. Cette précision évite de confondre un audit limité avec une évaluation globale du système d’information.
Les questions à poser avant de signer
- Quels actifs, sites, applications et environnements cloud sont inclus ou exclus ?
- Le devis prévoit-il des entretiens avec les équipes métiers, IT et direction ?
- Le pentest est-il inclus, limité à certains actifs ou facturé en option ?
- Recevrez-vous un rapport exécutif pour la direction et un rapport technique pour les équipes ?
- Les recommandations sont-elles classées par criticité, effort et impact métier ?
- Une restitution permet-elle de clarifier les priorités et les mesures de remédiation ?
Transformer le coût de l’audit en décision d’investissement
L’audit n’élimine pas tous les risques. Il permet de les rendre visibles, comparables et pilotables. Sa valeur réside dans la capacité à corriger en premier ce qui pourrait interrompre l’activité, exposer des données ou empêcher une restauration fiable. Il fournit aussi des éléments concrets pour échanger avec un assureur, justifier un budget auprès de la direction ou préparer une démarche de conformité.
Le retour sur investissement se mesure moins par une promesse théorique que par des décisions mieux ciblées : déployer une protection là où elle compte, supprimer des droits inutiles, corriger une configuration cloud défaillante, tester les sauvegardes ou encadrer le télétravail. Le plan d’action post-audit transforme alors les constats en mesures suivies et hiérarchisées.
Pour conserver une vision utile, un nouvel audit ou une revue de suivi peut être envisagé tous les 12 à 18 mois, ainsi qu’après une transformation majeure du système d’information ou un incident. La fréquence dépend du rythme des changements et de la sensibilité des services, mais une revue ponctuelle ne remplace pas le suivi des corrections.
Avant de solliciter plusieurs prestataires, préparez un inventaire simple : nombre d’utilisateurs, sites, principales applications, services exposés, environnement cloud, données sensibles et objectifs de conformité. Vous obtiendrez des devis plus comparables et pourrez sélectionner une mission dont le prix correspond réellement à votre niveau de risque.
- Audit cybersécurité : le prix dépend du périmètre, du niveau de preuve et du pentest - 16 septembre 2026
- Engagement Instagram à 5 %, X à 0,04 % : ce que révèlent vraiment vos chiffres - 15 septembre 2026
- Une idée de contenu réseaux sociaux peut devenir 5 publications utiles - 14 septembre 2026
Articles qui pourraient vous intéresser :
 Bnp paribas ouvert aujourd’hui : horaires, agences, services accessibles
 Investir 10 000 euros : 3 stratégies pour faire fructifier votre capital sans risque excessif
 Monétisation TikTok : 3 piliers de revenus et les critères stricts pour réussir
 Salaire de Squeezie : 70 000 à 110 000 € par mois, entre YouTube, Twitch et GP Explorer